
Copilot App 与 Cloud Agent 纳入统一管控:managed settings 覆盖哪些边界
GitHub 将 Copilot App 与 cloud agent 纳入企业 managed settings:插件、市场来源和部分权限策略可以统一下发,但不同客户端支持的键并不完全相同,旁路提示控制也只适用于交互式客户端。

GitHub 在 2026 年 7 月 27 日宣布,企业可以用现有的 managed-settings.json 同时约束 GitHub Copilot App 与 Copilot cloud agent。GitHub 官方公告把这次变化定义为跨客户端治理扩展:原先用于 Copilot CLI 和 VS Code 的企业规则,现在能继续覆盖 App 和云端 Agent 任务。
这解决的不是“管理员多了一个开关”,而是 Agent 从 IDE、命令行延伸到桌面 App 与后台任务后,插件来源、权限提示和模型默认值是否仍受同一套规则约束。对正在扩大 Agent 使用范围的团队,真正要确认的是每个策略键在哪些客户端生效,而不是看到“统一管控”就假设所有行为完全一致。
一份配置开始覆盖更多 Agent 入口
企业所有者可以在 managed-settings.json 中规定允许或禁用哪些插件、开发者能从哪些插件市场安装内容、是否允许绕过命令执行与文件访问前的批准提示,以及新会话是否默认使用自动模型选择。Copilot App 会读取同一份配置;cloud agent 会读取适用的插件与市场规则,只使用企业批准的插件和来源。
如果企业已经为 CLI 与 VS Code 部署了这份配置,GitHub 表示不必为 App 另建一套文件。App 会在用户下次登录或重启时获取现有配置,cloud agent 则在下一次任务分配时读取变化。官方同时说明,受支持客户端通常会在约一小时内应用更新,重启或重新登录可以更快获取新配置。
“统一”不代表每个策略键在各端完全相同
最容易误读的是批准提示。公告明确说明,禁止绕过批准提示的控制只适用于交互式客户端,即 Copilot App、Copilot CLI 与 VS Code;cloud agent 读取插件和市场控制,但不能把交互式客户端的提示机制原样套到后台任务上。
GitHub managed settings 参考文档还给出了键级支持范围。例如 enabledPlugins 用于统一启用或阻止插件,strictKnownMarketplaces 可以把安装来源限制在明确列出的市场;permissions.disableBypassPermissionsMode 会阻止 App 中 Tool Permissions 的 “Allow all” 设置。文档中的 OpenTelemetry 配置目前则只支持 CLI 与 VS Code。由此可见,管理对象是一份配置合同,不是一张对所有客户端完全相同的能力表。
管理值会覆盖用户本地值,但部署来源也有优先级
对于同一个受支持键,企业管理值优先于开发者的本地设置。与此同时,多种企业下发来源之间也有顺序:GitHub 配置指南列出的优先级是 MDM、服务器托管、文件分发、用户级设置。
服务器托管方式通常把文件放在企业 .github-private 仓库的 copilot/managed-settings.json 路径;MDM 适合按设备组投放;文件分发适合容器、Codespaces 或无法使用前两种方式的环境。文件分发只约束实际收到文件的设备,不能被当成天然的全员覆盖。服务器托管还需要组织和 .github-private 仓库,专用 Copilot Business 企业可能需要额外的 GitHub Enterprise 许可来创建这些资源。
配置也不会替用户补齐插件访问权限。官方指南说明,enabledPlugins 可以要求客户端安装插件,但如果插件托管在私有 GitHub 仓库,用户仍需获准访问该仓库。换句话说,统一声明“允许什么”与保证每位成员“拿得到什么”是两个检查项。
上线前应验证“负面路径”,不只检查配置存在
团队可以把验证拆成四层:
- 确认 Copilot App 访问策略与 managed settings 是两件事。GitHub 的专用访问策略公告说明 App 与 CLI 已可分别控制访问;团队应先决定谁能使用 App,再验证使用时受哪些运行规则约束。
- 为每个客户端建立“策略键—期望行为”矩阵,尤其单列 cloud agent 不适用的交互批准提示。
- 用一个小设备组或测试企业验证插件允许、插件阻止、未知市场拒绝和配置恢复等负面路径。
- 记录配置提交、传播时间、客户端重启或登录动作,以及下一次 cloud agent 任务是否读取了更新。
这是基于官方行为说明给出的实施建议,不代表 GitHub 已为企业完成上述验证。配置文件存在、客户端已登录,也不能单独证明每个策略键都已在目标端生效。
当前证据能证明治理覆盖扩大,不能证明风险已经消失
这次更新能证明 Copilot App 与 cloud agent 已进入企业 managed settings 的覆盖范围,也能确认插件、市场和部分权限设置有明确的跨端规则。它不能证明所有 Agent 表面支持同一组键,更不能替代仓库权限、分支保护、Actions 隔离、插件供应链审查和人工代码评审。
对企业采用者,更稳妥的结论是:GitHub 正在把 Copilot 的多入口治理收拢到一份可审查配置中,但“统一配置”仍需要按客户端、按策略键和按部署方式做实际验收。
本文为公开资料整理与技术学习参考,不提供采编、转载或发布服务。
 17GB对100GB:Qwen3.8-27B与Flash-Next做同一批任务,省下的容量换来了什么?
同做89项终端任务,17GB的27B首轮完成35项,100GB的Flash-Next完成45项;最多两次是46对53,最多四次是48对60。本文追到9月13日后续结果,区分模型能力、环境故障和返工时间;测试为苹果MLX四位量化,不是GSQ-RCO IQ3_S,也不能套到16GB显卡。
 Qwen3.8-Flash-Next每秒70词元?本地加速之前,先看模型究竟改了什么
同样叫Flash-Next,70词元/秒背后可能是另一条计算路径:每词元激活专家从10减到5,再训练共享专家补偿。本文对照单台DGX Spark的两套原始资料,拆开量化、MTP、输入速度、输出速度和并发吞吐,不把128GB统一内存结果套到16GB显卡。
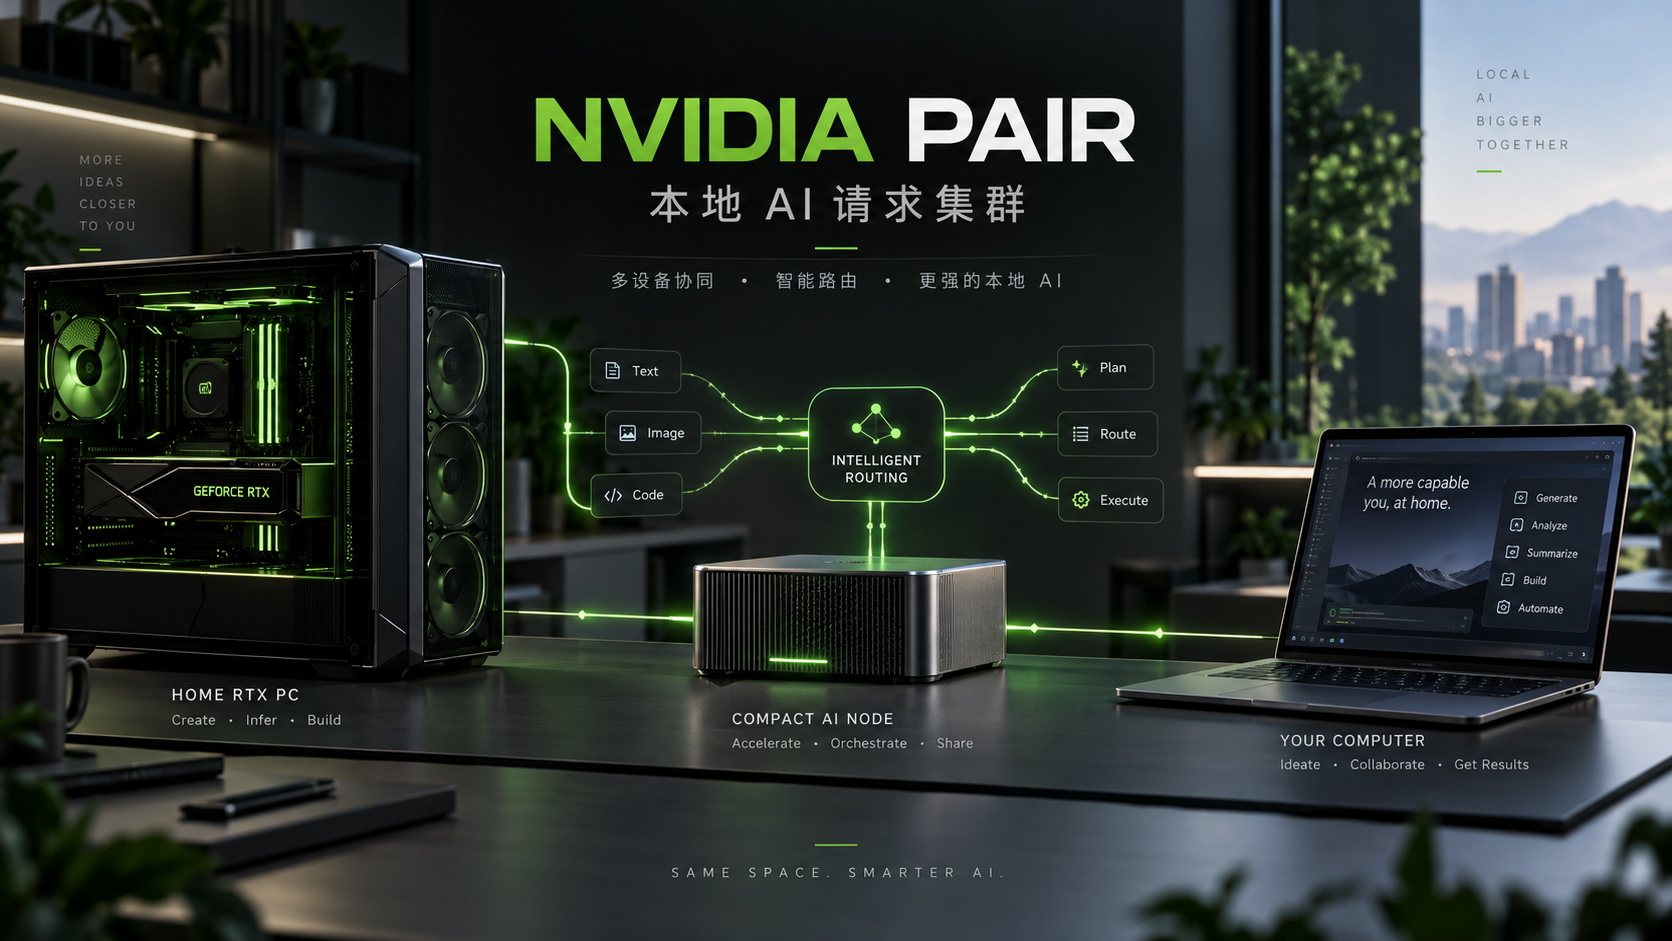 NVIDIA PAIR:把家里的 RTX、DGX Spark 和 Mac 变成本地 AI 请求集群,但它不是“显存池化”
可以把 NVIDIA PAIR 理解成家里本地 AI 的“派单前台”:RTX 主机、DGX Spark、Mac 就像几名能力不同的员工,PAIR 看谁在线、谁装了对应模型、谁现在最空闲,就把下一份 AI 工作交给谁。它特别适合多 Agent 并发,但不会把 16GB + 24GB 显存拼成 40GB,也不会把一个大模型拆到多台机器上。